Kewajiban yang Sudah Berlaku
Untuk urusan data pelanggan, pelindungan data sudah menjadi kewajiban hukum, bukan anjuran. Untuk urusan sistem operasional, kerangka hukumnya masih berkembang, dan Bab 5 merinci keduanya. Bagian ini cukup memberi peta awal.
Undang-Undang Nomor 27 Tahun 2022 tentang Pelindungan Data Pribadi (UU PDP) (teks di JDIH BPK) menempatkan utilitas air yang mengelola data pelanggan sebagai pengendali data pribadi. Salah satu kewajibannya yang paling sering dibicarakan adalah memberitahukan kegagalan pelindungan data secara tertulis paling lambat 3x24 jam kepada subjek data dan lembaga pengawas (Pasal 46 ayat (1)). Undang-undang ini memisahkan dua jenis sanksi yang sering tertukar, seperti terlihat pada Tabel 1.2.
Tabel 1.2 Dua jenis sanksi dalam UU PDP: sanksi administratif untuk pelanggaran kewajiban pengendali data, termasuk terlambat memberitahukan kebocoran dalam 3x24 jam, dan sanksi pidana untuk perbuatan yang disengaja terhadap data orang lain.
| Jenis | Menyasar | Sanksi |
|---|---|---|
| Administratif (Pasal 57) | Pengendali data yang melanggar kewajibannya, termasuk tidak memberitahukan kegagalan pelindungan data dalam 3x24 jam (Pasal 46 ayat (1)) | Peringatan tertulis, penghentian sementara pemrosesan, penghapusan atau pemusnahan data, dan/atau denda administratif paling tinggi 2 persen dari pendapatan atau penerimaan tahunan terhadap variabel pelanggaran (Pasal 57 ayat (2) dan (3)) |
| Pidana (Pasal 67-68) | Perbuatan yang disengaja dan melawan hukum terhadap data pribadi milik orang lain: memperoleh atau mengumpulkannya dengan maksud menguntungkan diri sendiri atau orang lain, serta mengungkapkan atau menggunakannya (Pasal 67); membuat data pribadi palsu atau memalsukannya dengan maksud yang sama (Pasal 68) | Penjara dan/atau denda. Besarannya telah disesuaikan UU No. 1 Tahun 2026 (teks di JDIH BPK) tentang Penyesuaian Pidana (Lampiran I angka 137) |
Bagi utilitas air, risiko yang paling nyata ada di baris pertama: kebocoran yang tidak ditangani dan tidak diberitahukan tepat waktu. Menurut pembacaan penulis, terlambat memberitahu kebocoran berujung pembinaan dan sanksi administratif, bukan pidana. Pidana menyasar perbuatan yang disengaja di baris kedua, seperti orang dalam yang mengambil data pelanggan untuk dijual. Menurut pembacaan penulis, penegakannya tidak harus menunggu lembaga pengawas terbentuk, tetapi buku ini belum mencocokkan pembacaan itu dengan perkara nyata. Dasar hukumnya dan aturan KUHP tentang urutan sanksi ada di Bab 5.
Aturan pelaksananya kini sudah ada. Peraturan Pemerintah Nomor 33 Tahun 2026 tentang Peraturan Pelaksanaan UU PDP diundangkan pada pertengahan Juli 2026 dan mulai berlaku pada 16 Januari 2027 menurut halaman pengesahannya. Lembaga pengawas yang diamanatkan UU PDP belum terbentuk sampai pertengahan September 2026 (CNBC Indonesia, 16 September 2026). Rincian pasal, catatan sumber teks dan tanggalnya, serta apa artinya bagi utilitas air, termasuk ke mana melapor selama lembaga itu belum ada, ada di Bab 5.
Untuk sistem elektronik, ada dua aturan lain yang perlu dikenal. Peraturan Presiden Nomor 82 Tahun 2022 (teks di JDIH BPK) menetapkan delapan sektor Infrastruktur Informasi Vital (IIV), dan daftarnya ada di Bab 5. Air minum belum termasuk, meskipun Perpres itu membuka ruang bagi sektor lain yang ditetapkan Presiden. Utilitas yang berbentuk unit pelaksana teknis daerah (UPTD) perlu memeriksa apakah sistemnya teridentifikasi sebagai IIV di sektor administrasi pemerintahan (Bab 5). Sebagai bagian pemerintah daerah, UPTD juga perlu memastikan bersama dinas induk apakah kerangka keamanan Sistem Pemerintahan Berbasis Elektronik (SPBE), yaitu Perpres 95/2018 dan Peraturan Badan Siber dan Sandi Negara (BSSN) 4/2021, mengikatnya (Bab 5). Status yang belum jelas itu tidak berarti utilitas air bebas kewajiban. Menurut pembacaan penulis, utilitas yang menjalankan sistem billing, portal pelanggan, atau aplikasi adalah penyelenggara sistem elektronik, dan Peraturan BSSN Nomor 8 Tahun 2020 (teks di JDIH BPK) meminta penyelenggara menilai sendiri kategori sistem elektroniknya; langkah lanjutannya diuraikan di Bab 5.
Pertanyaan yang layak dibawa ke rapat pimpinan minggu ini cukup satu: kalau data pelanggan bocor malam ini, siapa yang memberitahu pelanggan dan lembaga pengawas dalam 3x24 jam, dan dengan surat seperti apa? Bila jawabannya belum ada, kesiapan hukum dan operasionalnya juga belum ada.
Benteng Digital: Lima Lapis
Kebalikan dari gerbang tanpa palang adalah Benteng Digital, istilah yang dipakai buku ini untuk pertahanan berlapis. Gagasannya lama dan akrab bagi siapa pun yang pernah melihat benteng: parit, tembok luar, gerbang, tembok dalam, dan penjaga. Penyerang harus menemukan celah yang segaris di beberapa lapis sekaligus, dan setiap lapis yang utuh memberi waktu bagi pembela untuk menyadari ada yang tidak beres. Diagram 1.1 menunjukkan kelima lapis yang dipakai di buku ini.
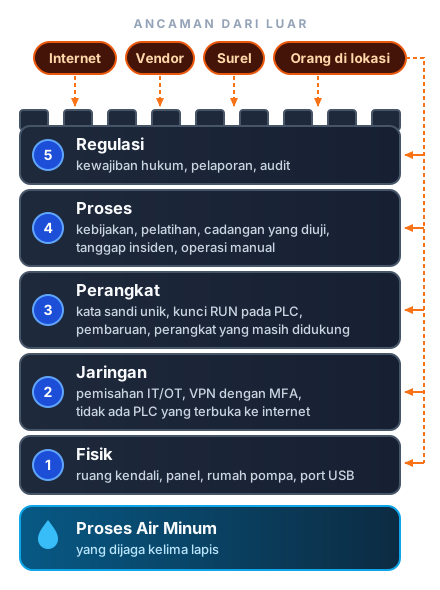
Diagram 1.1 Lima lapis Benteng Digital mengelilingi proses pengolahan air minum; lapis regulasi digambar paling luar sebagai kerangka akibat hukum. Urutan cincin bukan urutan jalur serangan: serangan dari jauh tidak perlu menembus lapis fisik, seperti digambarkan Diagram 4.1.
Lapis fisik adalah yang paling tua dan paling sering dilupakan dalam percakapan tentang keamanan siber. Ruang kendali yang pintunya terbuka, panel PLC di rumah pompa yang tidak dikunci, dan port USB yang bisa dicolok siapa saja adalah jalan masuk yang tidak membutuhkan internet. Lapis ini juga mencakup pengaman rekayasa pada peralatan proses, yaitu rancangan fisik yang membatasi akibat perintah komputer dan dibahas di Bab 4. Lapis jaringan menentukan siapa bisa berbicara dengan siapa: apakah jaringan kantor terpisah dari jaringan kendali, apakah akses jarak jauh melewati VPN dengan verifikasi kedua (autentikasi multifaktor, MFA), dan apakah ada PLC yang bisa dijangkau langsung dari internet. Lapis perangkat menyangkut setiap komputer, PLC, HMI, dan modem: apakah kata sandinya unik, apakah logikanya bisa diubah dari jauh, dan apakah perangkat lunaknya masih didukung pabrikan. Lapis proses adalah proses kerja organisasi, yang berbeda dari proses pengolahan air di pusat diagram. Isinya kebiasaan organisasi: kebijakan tertulis, pelatihan, cadangan yang diuji, rencana tanggap insiden, dan kemampuan menjalankan instalasi secara manual. Lapis regulasi memastikan semua itu memenuhi kewajiban hukum dan bisa dipertanggungjawabkan kepada pemilik, pengawas, dan pelanggan.
Rekomendasi FBI dan EPA dari kejadian Juli 2026 bisa dipetakan ke lapis-lapis ini dengan rapi. Mencabut PLC dari internet adalah urusan lapis jaringan. Kata sandi unik dan kunci RUN adalah urusan lapis perangkat. Latihan operasi manual dan rencana penggantian perangkat yang sudah tidak didukung pabrikan adalah urusan lapis proses. Tidak ada satu produk yang menutup kelimanya sekaligus, dan itu alasan buku ini tidak dimulai dari daftar produk.
Prinsip terpenting dari gambaran benteng: serangan mengikuti jalur termudah, sehingga pekerjaan pertama jatuh pada lapis yang paling lemah. Lapis di sini adalah kategori kontrol, dan satu jalur serangan bisa melewati beberapa lapis sekaligus. Penalaran penulis, tanpa pengukuran, ialah bahwa satu kontrol yang berfungsi di jalur itu sudah menutupnya, sehingga penyerang mencari jalur lain, dan jalur yang tersisa cenderung lewat kategori kontrol yang paling lemah. Karena itu asesmen kematangan di buku ini menilai tingkat utilitas dari yang terlemah di antara empat lapis teknis (fisik, jaringan, perangkat, proses), bukan dari rata-rata, dan sebagai aturan prioritas, pekerjaan dimulai dari lapis terlemah itu. Nilai terendah itu menunjuk prioritas kerja; ia tidak mengukur kekuatan seluruh pertahanan. Prinsip ini diperdalam di Bab 4.
Jalur pintas seperti modem tanpa kata sandi melompati lapis lain yang sudah bagus. Firewall mahal di kantor pusat tidak menutup modem seluler tanpa kata sandi di panel rumah pompa; gerbang tanpa palangnya hanya berpindah tempat. Lapis proses pun bisa menjadi pintu masuk, seperti akun mantan pegawai yang tidak dicabut dalam kasus Post Rock (KWCH/AP, 21 Oktober 2021; Bab 4). Lapis proses pula yang menentukan seberapa cepat utilitas bisa pulih, lewat cadangan yang diuji.
Penyerang tidak masuk lewat lapis regulasi, jadi lapis ini tidak ikut menentukan level asesmen. Lapis regulasi menentukan akibat hukum sesudah kejadian: utilitas yang kuat secara teknis tetapi tidak siap memenuhi kewajiban 3x24 jam tetap harus menanggung akibat itu. Karena itu hasil asesmen melaporkan kesiapan hukum terpisah dari level teknis, dengan skala yang sama, dan menampilkan nilai setiap lapis, sehingga pembaca bisa melihat kelemahan teknis dan kesiapan hukum berdampingan tanpa yang satu menutupi yang lain.
Peta Perjalanan Tiga Tahun
Perjalanan dari gerbang tanpa palang ke Benteng Digital tidak dikerjakan dalam satu proyek. Diagram 1.2 memberi gambaran besarnya, dan Bab 8 merincinya menjadi daftar tugas per fase.
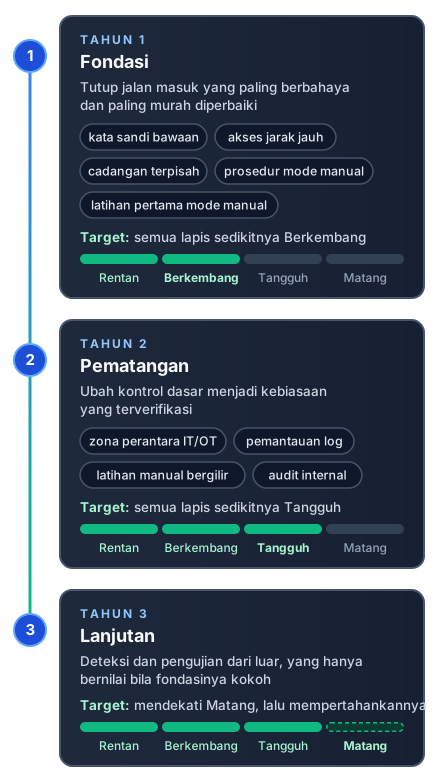
Diagram 1.2 Tiga fase menuju Benteng Digital: Tahun 1 menutup jalan masuk yang paling berbahaya dan paling murah diperbaiki sampai semua lapis sedikitnya Berkembang, Tahun 2 mengubah kontrol dasar menjadi kebiasaan sampai sedikitnya Tangguh, Tahun 3 menambah deteksi dan pengujian dari luar hingga mendekati Matang.
Urutan ini disengaja. Tahun pertama tidak dimulai dari teknologi mahal, sebab kejadian Juli 2026 dan hampir semua kasus di Bab 2 berawal dari kelemahan yang bisa ditutup dengan biaya kecil. Utilitas yang membeli sistem pemantauan canggih sebelum mengganti kata sandi bawaan PLC-nya sedang memasang alarm di rumah yang pintunya masih terbuka (Ilustrasi 1.2).
Ilustrasi 1.2 Pertahanan dibangun dalam lima lapis. Palang bertulis Benteng Digital kini menutup gerbang yang tadinya terbuka, tetapi tidak ada satu produk yang menutup kelimanya.
Ringkasan Bab
Utilitas air sudah menjadi sistem digital, dan karena itu mewarisi risiko digital. Kejadian Juli 2026 di Amerika Serikat menunjukkan bahwa PLC yang terjangkau dari internet dapat mengalami perubahan alamat IP dan kata sandi, sementara utilitas melaporkan hilangnya tekanan air dan banjir. Pelakunya beragam, dari pencari tebusan, kelompok yang mencari panggung, sampai aktor negara yang bersiap untuk krisis, dan mereka sama-sama tertarik pada sektor yang kaya sasaran dan miskin sumber daya. Kerugiannya ada dua jenis: gangguan layanan air, yang jarang tetapi berat, dan kerugian data serta administrasi, yang lebih sering dan kini membawa kewajiban hukum. Buku ini menawarkan kerangka lima lapis yang dinilai dari lapis terlemah sebagai prioritas kerja, dan peta jalan tiga tahun yang dimulai dari langkah murah.
Langkah Pertama Minggu Ini
Untuk Pengambil Keputusan
- Tunjuk satu orang yang bertanggung jawab atas keamanan siber, termasuk sistem kendali di lapangan, dan beri ia waktu untuk mengerjakannya. Tugas yang dibagi ke semua orang biasanya tidak dikerjakan siapa pun.
- Ajukan pertanyaan 3x24 jam di rapat berikutnya: siapa yang memberitahu pelanggan dan lembaga pengawas bila data bocor malam ini. Bila belum ada jawaban, minta draf prosedurnya.
- Periksa bersama bagian hukum apakah utilitas Anda wajib menunjuk pejabat pelindungan data pribadi. Dasar hukum dan tafsirannya dibahas di Bab 5.
- Minta gambaran awal kondisi keamanan informasi. BSSN menyediakan Indeks KAMI, alat penilaian mandiri kesiapan keamanan informasi berbasis SNI ISO/IEC 27001. Kontak resmi BSSN tercantum di bssn.go.id.
Untuk Manajer TI
- Petakan jalan masuk dari luar. Daftar semua akses jarak jauh ke jaringan Anda, siapa yang memakainya, dan lewat apa. Sertakan perangkat lunak berbagi layar dan modem seluler yang dipasang vendor.
- Identifikasi aset kritis. Catat server SCADA, HMI, PLC, basis data pelanggan, dan sistem billing.
- Pastikan ada cadangan yang terpisah dari jaringan untuk data pelanggan dan konfigurasi SCADA, lalu jadwalkan uji pulih pertama.
- Jalankan asesmen kematangan sebagai titik awal yang terukur.
Untuk Teknisi dan Operator
- Catat setiap modem seluler dan perangkat akses jarak jauh di panel yang Anda rawat, beserta siapa yang memasangnya. Serahkan catatannya ke penanggung jawab keamanan.
- Laporkan kata sandi bawaan yang masih dipakai di PLC atau HMI. Jangan menggantinya sendiri tanpa koordinasi, supaya tidak ada yang terkunci di luar sistem.
- Jangan colokkan flashdisk yang tidak jelas asalnya ke komputer di ruang kendali.
Pertanyaan untuk Direnungkan
- Kalau semua PLC di utilitas Anda tiba-tiba tidak bisa dipantau dari pusat pagi ini, berapa lama instalasi bisa dijalankan secara manual, dan siapa yang tahu caranya?
- Siapa di organisasi Anda yang tahu berapa banyak modem seluler terpasang di lapangan dan siapa yang memasangnya?
- Dari empat tanda gerbang tanpa palang, berapa yang ada di tempat Anda hari ini?
- Bila data pelanggan bocor, apakah Anda tahu kepada siapa harus melapor dan dalam berapa jam?
Jembatan ke Tetralogi Ketahanan Air
Bab ini berangkat dari PLC dan modem. Sebagian besar perangkat itu dipasang untuk keperluan yang tidak menyangkut keamanan: mengukur aliran, menekan kehilangan air, dan membaca meter tanpa petugas datang ke lokasi. Amanah yang Bocor, Bab 12 "Sistem Kendali Digital dan SCADA", subbab 12.4 "Keamanan Siber" membahas perangkat yang sama dari kursi pengelola kehilangan air. Di sana sistem kendali digital diperlakukan sebagai alat untuk menekan air yang hilang sebelum tertagih, dan subbab keamanan sibernya menutup pembahasan dengan kontrol minimum yang harus ada sebelum sistem itu dipercaya.
Amanah yang Bocor bertanya apakah sistem kendali membantu air sampai ke pelanggan dan tertagih. Buku ini bertanya apa yang terjadi bila sistem yang sama dikendalikan orang yang tidak berhak. Pembaca yang memimpin program penurunan kehilangan air sebaiknya membaca keduanya, karena setiap sensor dan modem yang ditambahkan untuk program itu juga menambah pintu yang harus dijaga kelima lapis Benteng Digital.
Menuju Bab 2: Mengenali Lawan Lebih Dulu
Setelah bab ini, sebagian pembaca akan ingin langsung ke bagian tentang cara memperbaiki: firewall, VPN, dan daftar tugas. Bab 2 sengaja ditempatkan lebih dulu.
Anggaran keamanan siber harus dipertanggungjawabkan, dan cara paling jujur untuk mempertanggungjawabkannya adalah menunjuk kejadian nyata yang mirip dengan risiko yang dihadapi. Kejadian nyata itu pula yang memberi prioritas: daftar kekhawatiran yang dibayangkan cenderung terlalu panjang, sedangkan insiden di Bab 2 menunjukkan jalur masuk yang tercatat berulang pada pintu yang sama, dan mengetahui pintu itu menghemat banyak uang. Kejadian nyata juga membongkar mitos. Beberapa kasus yang sering dikutip ternyata tidak terjadi seperti yang diceritakan, dan keputusan yang dibangun di atas cerita yang keliru akan salah arah.
Bab 2 menelusuri kasus-kasus itu satu per satu, dari PDNS 2024 sampai utilitas air di Amerika, lalu merangkumnya menjadi peta risiko yang bisa dipakai utilitas air Indonesia.
Lanjutkan ke Bab 2: Lanskap Ancaman dan Insiden Nyata.
Rujukan Bab
- CISA, FBI, EPA, dan MS-ISAC. (2021, 11 Februari). Compromise of U.S. Water Treatment Facility (AA21-042A). https://www.cisa.gov/news-events/cybersecurity-advisories/aa21-042a
- WUSF. (2023, 13 April). Laporan lanjutan tentang insiden Oldsmar. https://www.wusf.org/local-state/2023-04-13/official-hack-oldsmar-city-water-treatment-plant-2021
- KWCH/Associated Press. (2021, 21 Oktober). Man pleads guilty to shutting down rural Kansas water system. https://www.kwch.com/2021/10/21/man-pleads-guilty-shutting-down-rural-kansas-water-system/
- FBI dan EPA. (2026, 30 Juli). Malicious Cyber Actors Targeting Water and Wastewater Sector Internet-Facing Programmable Logic Controllers, Causing Operational Disruptions (I-073026-PSA). https://www.ic3.gov/psa/2026/psa260730.pdf
- CISA. (2026, 30 Juli). CISA Urges Water and Wastewater Systems Sector to Protect OT Against Activity Targeting PLCs. https://www.cisa.gov/news-events/alerts/2026/07/30/cisa-urges-water-and-wastewater-systems-sector-protect-ot-against-activity-targeting-plcs
- CISA, FBI, NSA, EPA, dkk. (2023, diperbarui 2024). IRGC-Affiliated Cyber Actors Exploit PLCs in Multiple Sectors, Including US Water and Wastewater Systems Facilities (AA23-335A). https://www.cisa.gov/news-events/cybersecurity-advisories/aa23-335a
- CISA, NSA, FBI, dkk. (2024, 7 Februari). PRC State-Sponsored Actors Compromise and Maintain Persistent Access to U.S. Critical Infrastructure (AA24-038A). https://www.cisa.gov/news-events/cybersecurity-advisories/aa24-038a
- CISA, FBI, dan EPA. (2024, Januari). Water and Wastewater Sector Incident Response Guide. https://www.cisa.gov/resources-tools/resources/water-and-wastewater-sector-incident-response-guide
- Kompas Tekno. (2024, 10 Juli). Kronologi Serangan Ransomware ke PDN dan Penanganannya. https://tekno.kompas.com/read/2024/07/10/12350077/kronologi-serangan-ransomware-ke-pdn-dan-penanganannya-yang-tak-kunjung-usai
- Republik Indonesia. (2022). Undang-Undang Nomor 27 Tahun 2022 tentang Pelindungan Data Pribadi.
- Republik Indonesia. (2026). Peraturan Pemerintah Nomor 33 Tahun 2026 tentang Peraturan Pelaksanaan Undang-Undang Nomor 27 Tahun 2022 tentang Pelindungan Data Pribadi. Lembaran Negara Tahun 2026 Nomor 88. Teks dibaca dari pusat data hukumonline. https://www.hukumonline.com/pusatdata/detail/lt6a9164bf1e96a/peraturan-pemerintah-nomor-33-tahun-2026/
- CNBC Indonesia. (2026, 16 September). Lembaga Perlindungan Data Belum Ada di RI, Padahal Aturannya Sudah Ada. https://www.cnbcindonesia.com/tech/20260916115609-37-768328/lembaga-perlindungan-data-belum-ada-di-ri-padahal-aturannya-sudah-ada
- Republik Indonesia. (2022). Peraturan Presiden Nomor 82 Tahun 2022 tentang Pelindungan Infrastruktur Informasi Vital. https://peraturan.bpk.go.id/Details/211029/perpres-no-82-tahun-2022
- Badan Siber dan Sandi Negara. (2020). Peraturan BSSN Nomor 8 Tahun 2020 tentang Sistem Pengamanan dalam Penyelenggaraan Sistem Elektronik. https://peraturan.bpk.go.id/Details/174285/peraturan-bssn-no-8-tahun-2020
- Republik Indonesia. (2026). Undang-Undang Nomor 1 Tahun 2026 tentang Penyesuaian Pidana. https://peraturan.bpk.go.id/Details/337869/uu-no-1-tahun-2026
- Republik Indonesia. (2018). Peraturan Presiden Nomor 95 Tahun 2018 tentang Sistem Pemerintahan Berbasis Elektronik. https://peraturan.bpk.go.id/Details/96913/perpres-no-95-tahun-2018
- Republik Indonesia. (2021). Peraturan BSSN Nomor 4 Tahun 2021. https://peraturan.bpk.go.id/Details/174275/peraturan-bssn-no-4-tahun-2021
- Ferli Deni Iskandar. (2026). Bab 12: Sistem Kendali Digital dan SCADA, subbab 12.4 "Keamanan Siber". Amanah yang Bocor. https://nrwbook.com/bab/12-sistem-kendali-digital/#124-keamanan-siber-cybersecurity
Disclaimer: Tulisan ini adalah pandangan pribadi penulis dan tidak mewakili pandangan organisasi mana pun. Isi bab ini disajikan untuk tujuan edukasi, bukan nasihat keamanan siber, hukum, atau teknis resmi. Penerapan pada sistem yang sedang beroperasi tetap memerlukan verifikasi dan penyesuaian oleh pihak yang berwenang di organisasi masing-masing.