Lapis 4: Proses
Teknologi terbaik pun gagal bila tidak ada kebijakan, prosedur, dan kebiasaan kerja yang menopangnya. Lapis proses adalah tempat manusia dan aturan bertemu, dan kasus Post Rock memperlihatkan lapis ini jebol di utilitas kecil. Lapis ini juga yang paling sering diabaikan, karena hasilnya tidak berbentuk perangkat yang bisa difoto saat serah terima.
Semuanya dimulai dari pengelolaan akses sepanjang masa kerja seseorang. Setiap orang punya akun sendiri, tidak ada kode atau kata sandi yang dipakai bersama untuk sistem kendali, dan akses dicabut pada hari terakhir seseorang bekerja. Proses keluar pegawai perlu memuat daftar periksa akses: akun Windows, surel, VPN, aplikasi akses jarak jauh, akun di HMI dan SCADA, dan akun di sistem vendor. Bila masih ada akun bersama yang belum bisa dihapus karena keterbatasan perangkat, kata sandinya diganti setiap kali salah satu pemegangnya pergi. Akun seperti itu dicatat sebagai risiko yang masih terbuka, bukan kontrol yang sudah terpenuhi, dan dukungan akun pribadi dijadikan syarat ketika perangkatnya diganti. Hal yang sama berlaku untuk teknisi vendor yang kontraknya selesai.
Akses itu pun dibatasi menurut prinsip hak akses paling sedikit (least privilege). Setiap orang hanya punya akses yang benar-benar ia butuhkan untuk pekerjaannya. Petugas yang memantau tidak perlu hak mengubah, staf penagihan tidak perlu akses ke SCADA, dan akun administrator tidak dipakai untuk pekerjaan sehari-hari. Memberi akses penuh "supaya gampang" adalah kebiasaan yang membuat satu akun bocor menjadi bencana.
Perubahan pada sistem kendali juga perlu dikendalikan. Perubahan program PLC, konfigurasi SCADA, dan aturan firewall dicatat: siapa yang mengubah, kapan, apa yang diubah, dan siapa yang menyetujui. Catatan ini berguna untuk dua hal: mencegah perubahan yang tidak disengaja dan menjadi bukti saat kejadian perlu ditelusuri. Perdebatan tentang Oldsmar di Bab 2, apakah penyusup atau kekeliruan pegawai, adalah contoh pertanyaan yang dijawab catatan semacam ini.
Log akses dan peringatan keamanan yang hanya tersimpan tidak melindungi apa pun. Seseorang perlu ditugaskan untuk meninjaunya dengan jadwal yang jelas, dan tahu apa yang harus dilakukan bila menemukan yang janggal. Di utilitas kecil, tinjauan mingguan atas daftar login jarak jauh sudah merupakan langkah besar.
Akses vendor perlu diperlakukan dengan disiplin yang sama. Vendor dan integrator sering memegang akses yang lebih luas daripada pegawai sendiri: akun administrator di SCADA, aplikasi akses jarak jauh yang dipasang saat komisioning, dan kata sandi perangkat yang tidak pernah diserahkan. Akses itu sering bertahan jauh sesudah proyeknya selesai, karena tidak ada yang merasa bertanggung jawab mencabutnya. Cara yang lebih sehat adalah memberi vendor akses hanya saat dibutuhkan, lewat jalur yang dikendalikan utilitas, dengan akun atas nama orang yang bekerja, dan menutupnya lagi sesudah pekerjaan selesai. Setiap sesi dicatat: siapa, kapan, dari mana, dan apa yang dikerjakan. Daftar akses vendor ditinjau setidaknya sekali setiap beberapa bulan, bersamaan dengan daftar akun pegawai.
Seluruh staf juga perlu pelatihan kesadaran keamanan yang berkala. Sekali saat orientasi pegawai baru tidak cukup. Surel tipuan dan rekayasa sosial menyasar manusia, dan manusia perlu latihan berulang untuk mengenalinya. Terakhir, lapis ini memuat prosedur tanggap insiden yang sudah ditulis dan dilatihkan sebelum insiden terjadi, yang dibahas panjang di Bab 6.
Cadangan yang terpisah dari jaringan dan pernah diuji pulih juga termasuk lapis ini, karena yang menentukan adalah kebiasaannya: jadwal pengisian, media yang benar-benar dilepas, dan uji pulih yang dicatat. Kasus PDNS di Bab 2 memperlihatkan akibat cadangan yang tidak ada; Bab 6 memakai hasil uji pulih untuk keputusan tebusan, dan Bab 7 merinci teknologinya.
Jebakan terbesar di lapis ini adalah kebijakan yang berhenti sebagai dokumen. Kebijakan yang tersimpan rapi di server, tetapi tidak pernah disosialisasikan, dilatihkan, atau diperiksa pelaksanaannya, hampir tidak ada gunanya ketika insiden benar-benar terjadi.
Lapis 5: Regulasi
Lapis ini dibahas mendalam di Bab 5: Undang-Undang Pelindungan Data Pribadi beserta PP 33/2026, PP 71/2019 dengan Peraturan BSSN 8/2020, dan Perpres 82 Tahun 2022 tentang Pelindungan Infrastruktur Informasi Vital. Perpres itu baru mengikat dalam dua keadaan: air minum ditetapkan sebagai sektor IIV, atau sistem utilitas diidentifikasi sebagai IIV di sektor yang sudah ada, misalnya administrasi pemerintahan bagi UPTD. Untuk konteks pertahanan berlapis, cukup diingat bahwa kepatuhan regulasi tidak berdiri sendiri di ujung daftar. Utilitas yang lapis fisik, jaringan, perangkat, dan prosesnya rapuh akan kesulitan membuktikan kepatuhannya, selengkap apa pun dokumennya. Sebaliknya, pekerjaan di empat lapis sebelumnya, bila dicatat dengan baik, sekaligus menjadi bukti kepatuhan.
Kelima Lapis sebagai Satu Sistem
Tabel 4.1 merangkum kelima lapis, kegagalan yang khas di masing-masing, dan bukti yang menunjukkan kontrolnya benar-benar berjalan. Kolom bukti sengaja ditambahkan. Pertanyaan "apakah kontrol ini ada?" hampir selalu dijawab "ada". Pertanyaan "tunjukkan buktinya" memberi jawaban yang lebih jujur.
Tabel 4.1 Lima lapis, kegagalan khas, dan bukti bahwa kontrolnya berjalan. Lapis yang buktinya paling sulit ditunjukkan biasanya lapis terlemah.
| Lapis | Fokus | Kegagalan khas | Bukti bahwa kontrol berjalan |
|---|---|---|---|
| 1 Fisik | Akses ke ruang dan perangkat kritis; pengaman rekayasa | Kunci bersama tanpa catatan, port USB terbuka | Catatan akses ruang kendali bulan lalu; daftar port yang dinonaktifkan |
| 2 Jaringan | Pemisahan TI/OT, firewall, akses jarak jauh | Jaringan datar, modem langsung ke internet | Hasil uji jangkauan dari komputer kantor ke OT; daftar jalur ke luar |
| 3 Perangkat | Kata sandi, sakelar RUN, integritas program, pembaruan | Kata sandi bawaan, program berubah tanpa diketahui | Daftar perangkat dengan status kata sandi; tanggal perbandingan program terakhir |
| 4 Proses | Akses orang, perubahan, pemantauan, pelatihan, cadangan dan uji pulih | Akun bersama, akses tidak dicabut, kebijakan di atas kertas, cadangan yang tidak pernah diuji | Daftar akun dicocokkan dengan daftar pegawai aktif; catatan tinjauan log; laporan uji pulih terakhir |
| 5 Regulasi | UU PDP, PP 71/2019, Peraturan BSSN 8/2020; Perpres 82/2022 bila air minum ditetapkan sektor IIV atau sistem utilitas diidentifikasi sebagai IIV di sektor yang sudah ada; bagi UPTD, Perpres 95/2018 (SPBE) dan Peraturan BSSN 4/2021, cakupannya dipastikan bersama dinas induk (Bab 5) | Kepatuhan administratif tanpa kontrol nyata | Bukti dari empat lapis di atas, tersusun sesuai kewajiban |
Mengapa lapis terlemah, bukan rata-rata? Misalkan asesmen di situs ini memberi sebuah utilitas nilai 75 dari 100 untuk fisik, jaringan, dan perangkat, tetapi 19 dari 100 untuk proses (lapis regulasi dilaporkan terpisah dan tidak ikut dihitung). Rata-rata semua soal sekitar 58, angka yang terdengar cukup baik untuk dilaporkan dan akan tercatat sebagai level Tangguh bila dinilai dengan rata-rata. Namun penyerang tidak peduli pada nilai rata-rata. Ia mencari lubang yang segaris, dan lapis proses bernilai 19, dengan kode akses bersama yang masih berlaku sesudah ia berhenti, adalah lapis yang paling pantas dicurigai memuat lubang. Di Post Rock, lubang di lapis proses itu menjadi bagian dari jalur yang segaris dengan lubang di lapis jaringan dan lapis perangkat (Diagram 4.1). Rata-rata menyembunyikan lubang di balik angka yang nyaman. Karena itu asesmen di situs ini melaporkan level Rentan, sesuai nilai lapis proses. Aturan ini adalah konvensi penulis untuk menentukan urutan kerja. Penulis tidak punya pengukuran yang membuktikan bahwa lapis terlemah menentukan seluruh risiko, dan level itu tidak dipetakan ke tingkat keamanan (security level) dalam ISA/IEC 62443. Pada contoh ini tiga lapis lainnya bernilai 75, dan asesmen menampilkan nilai tiap lapis di samping levelnya agar pembaca bisa membedakan keduanya. Menilai dari lapis terlemah memang terasa keras, sebab satu kekurangan saja menentukan levelnya. Karena itu cara ini menunjuk langsung ke pekerjaan yang paling mendesak.
Kapan aturan lapis terlemah tepat dan kapan tidak? Model lubang segaris dan aturan lapis terlemah menjawab pertanyaan yang berlainan. Model lubang segaris berlaku pada satu jalur serangan: penyerang membutuhkan semua lubang di jalur itu, sehingga satu kontrol yang kuat di jalur tersebut sudah menahannya (Diagram 4.1 dan Ilustrasi 4.2). Lapis terlemah menjadi penentu bila ada jalan pintas, yaitu jalur yang melewati lapis lemah itu tanpa harus melewati lapis lain yang kuat. Kata sandi bawaan pada PLC yang terjangkau dari internet adalah jalan pintas semacam itu, sehingga firewall mutakhir di lapis jaringan tidak ikut menahannya. Bila lapis terlemah ternyata tidak terletak di jalur yang bisa dicapai penyerang, levelnya menggambarkan risiko lebih tinggi daripada yang sebenarnya, dan nilai tiap lapis lebih informatif daripada levelnya.
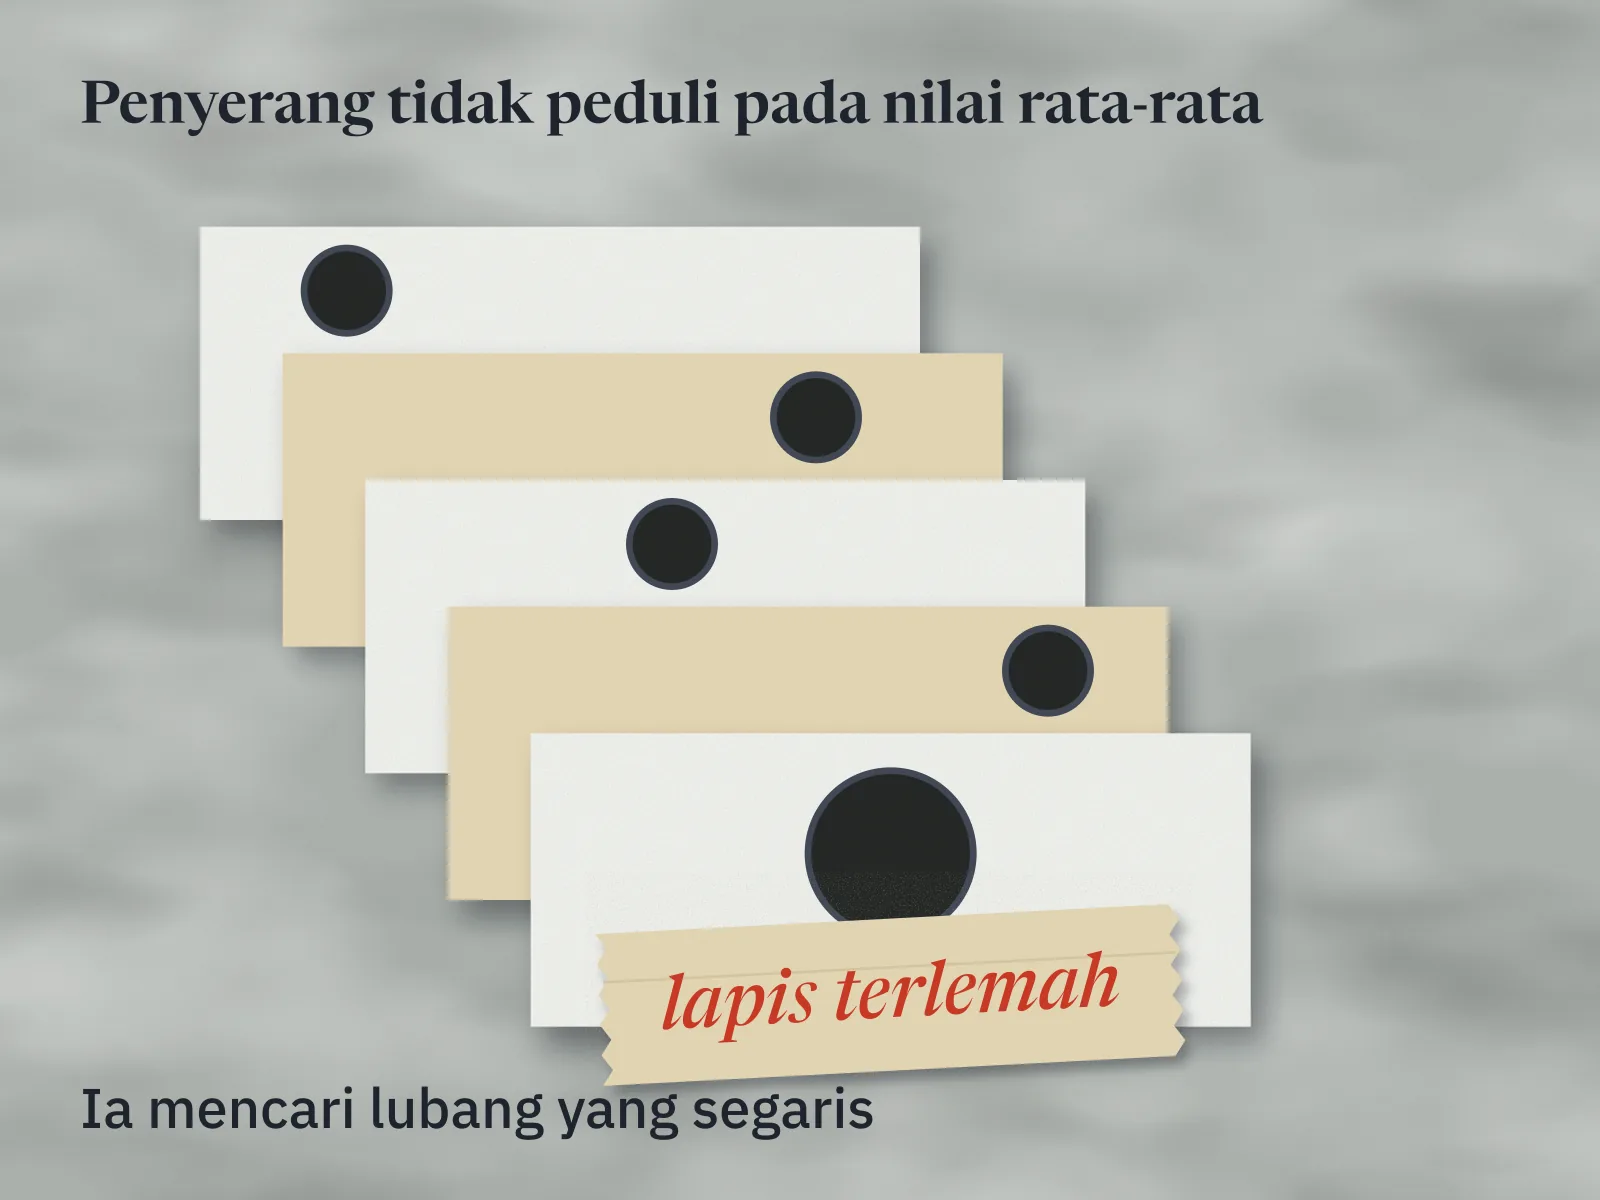
Ilustrasi 4.2 Lapis yang paling berlubang dikerjakan lebih dulu. Lima lembar kertas dilubangi di tempat berbeda, dan lembar terdepan paling berlubang.
Ringkasan Bab
Pertahanan berlapis menerima bahwa setiap kontrol suatu saat gagal, dan menyusun kontrol-kontrol berbeda agar kegagalan satu tertahan oleh yang lain. Kasus Post Rock menunjukkan bagaimana lubang di lapis proses, jaringan, dan perangkat bisa segaris. Sumber mencatat dua di antaranya, kode akses bersama yang masih berlaku sesudah pegawai berhenti dan akses jarak jauh langsung ke pengendali. Lubang ketiga, ketiadaan verifikasi kedua, adalah simpulan penulis. Menutup satu lubang saja sudah memutus jalur itu, tetapi penyerang akan mencari jalur lewat lapis terlemah. Karena itu lapis terlemah menjadi prioritas kerja menurut konvensi penulis, dan nilainya tidak mengukur kekuatan seluruh pertahanan. Di lapis perangkat, sakelar RUN dan pemeriksaan integritas program adalah kontrol tanpa pembelian perangkat, meskipun butuh kunjungan lapangan dan lisensi perangkat lunak rekayasa atau jasa vendor. Pengaman rekayasa dirancang tetap bekerja ketika semua komputer sudah dikuasai, selama tidak ada yang mengubahnya langsung di panel. Keputusan tentangnya ada di tangan insinyur proses. Kontrol hanya bisa dianggap berjalan bila buktinya dapat ditunjukkan.
Langkah Pertama Minggu Ini
Untuk Pengambil Keputusan
- Minta daftar akun yang masih aktif di sistem kendali dan akses jarak jauh, lalu cocokkan dengan daftar pegawai dan vendor yang masih bekerja.
- Pertemukan staf TI dengan insinyur proses untuk satu pertanyaan: bila sistem kendali dikuasai orang lain, apa hal terburuk yang bisa terjadi di instalasi kita, dan apa yang menahannya?
Untuk Manajer TI
- Tambahkan pencabutan akses ke prosedur keluar pegawai, dengan daftar periksa yang mencakup VPN, aplikasi akses jarak jauh, dan akun di HMI serta SCADA.
- Cari akun dan kode akses bersama untuk sistem kendali, dan susun rencana menggantinya dengan akun pribadi.
- Pisahkan hak memantau dari hak mengubah untuk akses jarak jauh.
Untuk Teknisi dan Operator
- Periksa posisi sakelar kunci PLC yang Anda tangani. Bila sakelar tidak di posisi RUN dan tidak ada alasan yang jelas, laporkan.
- Pastikan ada salinan acuan program PLC yang sudah diverifikasi, disimpan terpisah, beserta tanggal terakhir dibandingkan dengan program yang berjalan.
- Catat perangkat USB yang sah (dongle lisensi, perangkat masukan) di komputer HMI dan server SCADA, lalu laporkan port yang tidak dipakai. Penguncian dikerjakan di jendela pemeliharaan bersama vendor.
Pertanyaan untuk Direnungkan
- Bila salah satu operator jaga malam Anda berhenti bekerja hari ini, akses apa saja yang masih bisa ia pakai besok pagi?
- Di utilitas Anda, adakah kode atau kata sandi yang diketahui lebih dari satu orang untuk sistem yang bisa menghentikan pompa atau mengubah dosis?
- Bila program di salah satu PLC Anda berubah minggu lalu, kapan dan bagaimana hal itu akan diketahui?
- Dari lima lapis di Tabel 4.1, lapis mana yang buktinya paling sulit Anda tunjukkan?
Jembatan ke Tetralogi Ketahanan Air
Lapis proses dalam bab ini bertumpu pada dokumen: kebijakan akses, prosedur keluar pegawai, catatan perubahan konfigurasi, dan daftar aset yang dirawat. Dokumen seperti itu tidak lahir dari proyek keamanan saja. Menjinakkan Kotak Hitam, Bab 7 "Membangun Ingatan Institusi: Agar Operasi Tak Bergantung pada 'Super Hero'", subbab 7.4 "Dokumen Kritis untuk Tata Kelola TI" menyusun dokumen yang dibutuhkan tata kelola TI sebuah utilitas, dari kerangka tata kelola dan daftar risiko TI sampai kebijakan keamanan informasi, dan menjelaskan mengapa operasi yang bertumpu pada ingatan satu orang akan goyah ketika orang itu pergi. Kasus Post Rock di awal bab ini memperlihatkan akibatnya di lapis keamanan. Proses keluar pegawai tidak mencakup akses sistem, sehingga akses jarak jauh seorang mantan pegawai masih tersedia berbulan-bulan sesudah ia berhenti.
Untuk utilitas yang belum punya satu pun dari dokumen itu, Amanah yang Bocor, Bab 12 "Sistem Kendali Digital dan SCADA", subbab 12.4.3 "Higiene Dasar yang Sering Diabaikan" memberi titik mulai yang lebih kecil. Empat langkah di sana, yaitu mengganti semua kata sandi bawaan, satu akun untuk satu orang, menyusun daftar aset digital, dan menyalakan pencatatan akses, sejalan dengan kontrol pertama di lapis perangkat dan lapis proses bab ini.
Menuju Bab 5: Ketika Pertahanan Menjadi Kewajiban
Bab ini membahas empat lapis yang dibangun utilitas sendiri. Bab 5 membahas lapis kelima, regulasi, karena tiga alasan.
Pertama, sebagian kontrol di bab ini sudah bukan pilihan. Undang-Undang Nomor 27 Tahun 2022 tentang Pelindungan Data Pribadi (UU PDP) mewajibkan pengendali data melindungi dan memastikan keamanan data pribadi yang diprosesnya (Pasal 35), serta memberi tahu subjek data dan lembaga paling lambat 3x24 jam bila terjadi kegagalan pelindungan (Pasal 46 ayat (1)). Pelanggaran keduanya dikenai sanksi administratif, sampai denda administratif paling tinggi 2 persen dari pendapatan atau penerimaan tahunan terhadap variabel pelanggaran (Pasal 57 ayat (3)). Kedua, regulasi baru terus bertambah, termasuk peraturan pelaksana yang terbit pada 2026, dan utilitas perlu tahu mana yang sudah berlaku dan mana yang masih disiapkan. Ketiga, memahami kewajiban sejak awal menghemat pekerjaan ganda, karena catatan kerja di empat lapis sebelumnya bisa dipakai lagi sebagai bukti.
Lanjutkan ke Bab 5: Kepatuhan Regulasi - Tanpa Panik.
Rujukan Bab
- WIBW. (2021, 31 Maret). Ellsworth Co. man indicted for tampering with public water system. https://www.wibw.com/2021/03/31/ellsworth-co-man-indicted-for-tampering-with-public-water-system/
- KWCH/Associated Press. (2021, 21 Oktober). Man pleads guilty to shutting down rural Kansas water system. https://www.kwch.com/2021/10/21/man-pleads-guilty-shutting-down-rural-kansas-water-system/
- SecurityWeek. (2021, 25 Oktober). Kansas Man Admits Hacking Public Water Facility. https://www.securityweek.com/kansas-man-admits-hacking-public-water-facility/
- Kejaksaan Federal Distrik Kansas. (2021, 21 Oktober). Kansas Man Pleads Guilty to Water Facility Tampering. https://www.justice.gov/usao-ks/pr/kansas-man-pleads-guilty-water-facility-tampering
- Departemen Kehakiman Amerika Serikat. (2022, 15 Mei). Environmental Crimes Bulletin May 2022 (putusan 10 Mei 2022 atas Wyatt A. Travnichek, perkara 5:21-CR-40029). https://www.justice.gov/archives/enrd/blog/ecs-bulletin-june-2022
- FBI, CISA, EPA, dan NSA. (2021, 14 Oktober). Ongoing Cyber Threats to U.S. Water and Wastewater Systems (AA21-287A). https://www.cisa.gov/news-events/cybersecurity-advisories/aa21-287a
- Falliere, N., Murchu, L. O., dan Chien, E. (2011). W32.Stuxnet Dossier (versi 1.4). Symantec. https://docs.broadcom.com/doc/security-response-w32-stuxnet-dossier-11-en
- FBI dan EPA. (2026, 30 Juli). Malicious Cyber Actors Targeting Water and Wastewater Sector Internet-Facing Programmable Logic Controllers, Causing Operational Disruptions (I-073026-PSA). https://www.ic3.gov/psa/2026/psa260730.pdf
- U.S. Department of Energy. Cyber-Informed Engineering. https://www.energy.gov/ceser/cyber-informed-engineering
- Republik Indonesia. (2022). Undang-Undang Nomor 27 Tahun 2022 tentang Pelindungan Data Pribadi. Lembaran Negara Tahun 2022 Nomor 196. https://peraturan.bpk.go.id/Details/229798/uu-no-27-tahun-2022
- Ferli Deni Iskandar. (2026). Bab 7: Membangun Ingatan Institusi: Agar Operasi Tak Bergantung pada 'Super Hero', subbab 7.4 "Dokumen Kritis untuk Tata Kelola TI". Menjinakkan Kotak Hitam. https://itgbook.com/bab/07-dokumentasi-dan-standar/#74-dokumen-kritis-untuk-tata-kelola-ti
- Ferli Deni Iskandar. (2026). Bab 12: Sistem Kendali Digital dan SCADA, subbab 12.4.3 "Higiene Dasar yang Sering Diabaikan". Amanah yang Bocor. https://nrwbook.com/bab/12-sistem-kendali-digital/#1243-higiene-dasar-yang-sering-diabaikan
Disclaimer: Tulisan ini adalah pandangan pribadi penulis dan tidak mewakili pandangan organisasi mana pun. Isi bab ini disajikan untuk tujuan edukasi, bukan nasihat keamanan siber, hukum, atau teknis resmi. Penerapan pada sistem yang sedang beroperasi tetap memerlukan verifikasi dan penyesuaian oleh pihak yang berwenang di organisasi masing-masing.