Tahun 2 dan Tahun 3: Dari Terpasang Menjadi Terbukti
Tahun kedua mengubah kontrol yang sudah terpasang menjadi kebiasaan yang terbukti. Tahun ketiga menambahkan kemampuan deteksi yang lebih dalam dan pengujian oleh pihak luar. Tabel 8.5 menyatukan keduanya.
Tabel 8.5 Empat belas langkah Tahun 2 dan Tahun 3, bab rujukannya, dan bukti selesainya; Tahun 2 membangun kebiasaan, Tahun 3 mengujinya dari luar
| Langkah | Tahun | Bab | Bukti selesai |
|---|---|---|---|
| Hardening dan patch terjadwal, dengan kontrol pengganti untuk patch yang ditunda | 2 | 4, 7 | Catatan jendela pemeliharaan; daftar patch tertunda beserta kontrol penggantinya |
| Pemantauan log secara rutin | 2 | 7 | Catatan tinjauan berkala |
| Latihan meja sekali setahun dengan skenario berbeda | 2 | 6 | Catatan latihan dan perbaikan prosedur |
| Lengkapi peta data pribadi dan uji prosedur pemberitahuan | 2 | 5 | Peta data; catatan uji |
| Latihan operasi manual bergilir, sedikitnya sekali setahun untuk tiap unit | 2 | 6 | Jadwal latihan; laporan tiap latihan |
| Audit keamanan siber internal pertama | 2 | 5 | Laporan audit dan tindak lanjutnya |
| Bangun IDMZ dengan replika historian | 2 | 3, 7 | Peta jaringan yang diperbarui; aturan firewall IDMZ |
| Asesmen kematangan setiap kuartal | 2 | 8 | Hasil asesmen kuartalan; target semua lapis teknis sedikitnya Tangguh |
| Terapkan sistem manajemen pengamanan informasi sesuai kategori BSSN (SNI ISO/IEC 27001 atau standar lain yang ditetapkan BSSN), dengan bukti kelima lapis dipetakan ke kontrolnya | 2 | 5 | Dokumen SMPI; peta bukti ke kontrol |
| SIEM dan pemantauan jaringan OT | 3 | 7 | Skenario deteksi tertulis; catatan tanggapan atas peringatan |
| Audit eksternal | 3 | 5 | Laporan auditor |
| Uji penetrasi oleh penguji yang berpengalaman di lingkungan OT | 3 | 3 | Laporan uji dan rencana perbaikan |
| Latihan meja dua kali setahun | 3 | 6 | Catatan latihan |
| Tinjau ulang seluruh kebijakan berdasarkan pelajaran dua tahun | 3 | 4, 5 | Kebijakan revisi bertanda tangan |
Tahun 2: Kebiasaan
Ciri tahun kedua adalah pengulangan: patch di setiap jendela pemeliharaan, tinjauan log setiap pekan, asesmen setiap kuartal, latihan meja setiap tahun, dan latihan operasi manual yang bergilir sampai setiap unit pernah dilatih. Tidak satu pun dari langkah itu baru. Yang baru adalah bahwa langkah-langkah itu terjadi tanpa perlu diingatkan. Tanda bahwa tahun kedua berhasil adalah catatan yang terus bertambah: jendela pemeliharaan yang tercatat, tinjauan log bertanggal, dan laporan latihan yang memuat perbaikan. Irama di atas adalah ukuran untuk utilitas yang punya beberapa orang TI. Bila semua peran TI dipegang satu atau dua orang, jadwalnya boleh direnggangkan tanpa melepas urutannya, dan penyesuaiannya dibahas di bagian "Ketika Tim TI Hanya Satu atau Dua Orang" di akhir bab ini.
Satu langkah Tahun 2 membutuhkan kerja sama erat antara TI dan operasi. Pembangunan IDMZ dengan replika historian, seperti dijelaskan di Bab 3, mengubah cara staf kantor membaca data produksi. Mereka membaca dari replika, tidak lagi langsung dari server di jaringan OT. Perubahan itu perlu diumumkan dan diuji bersama para pengguna laporan, supaya laporan yang terlambat tidak mendorong pengguna membuka jalur baru tanpa sepengetahuan tim. Bagi utilitas kecil, IDMZ tidak harus berupa deretan server. Sesuai penyederhanaan Model Purdue di Bab 3, zona itu bisa berupa satu segmen tersendiri yang hanya bisa dijangkau lewat firewall, berisi replika historian atau server laporan dan jump server untuk akses vendor.
Audit internal pertama sebaiknya memeriksa bukti di kolom kanan Tabel 8.2 sampai 8.4, tidak hanya dokumen kebijakan. Auditor internal yang belum berpengalaman di keamanan siber tetap bisa memeriksa apakah laporan uji pulih ada, apakah daftar akun VPN cocok dengan daftar pegawai aktif, dan apakah setiap aturan firewall punya pemilik.
Tahun 3: Pengujian dari Luar
Tahun ketiga mengundang pihak luar untuk menguji. Audit eksternal memberi pandangan yang tidak dimiliki orang dalam, dan uji penetrasi memperlihatkan apa yang bisa dilakukan penyerang sungguhan dengan pintu-pintu yang masih ada. Di lingkungan OT, uji penetrasi membutuhkan aturan main yang ketat. Lingkupnya ditulis sebelum pengujian dimulai: sistem mana yang boleh diuji, pada jam berapa, teknik apa yang dilarang, dan siapa yang berwenang menghentikan pengujian. Pengujian aktif terhadap PLC atau HMI yang sedang mengendalikan proses sebaiknya dihindari. Replika, sistem cadangan, atau jendela pemeliharaan adalah tempat yang lebih aman, sejalan dengan catatan NIST tentang pemindaian aktif yang dibahas di Bab 7. Pilih penguji yang bisa menunjukkan pengalaman di lingkungan sistem kendali industri, dan minta contoh laporannya sebelum kontrak ditandatangani. Penguji dengan pengalaman OT tidak mudah dicari dan jasanya tidak murah. Bila anggarannya belum cukup, lingkupnya bisa dipersempit, misalnya pada perangkat dan layanan yang terpapar internet serta batas antara jaringan TI dan OT, atau biayanya ditanggung bersama beberapa utilitas lewat pemerintah daerah pemiliknya.
Laporan uji penetrasi hanya berguna bila temuannya ditindaklanjuti. Setiap temuan masuk ke rencana perbaikan dengan pemilik dan tenggat, lalu diperiksa lagi pada asesmen berikutnya. Temuan yang tidak bisa segera diperbaiki, misalnya perangkat lawas yang tidak lagi didukung pembuatnya, dicatat bersama kontrol penggantinya, seperti anjuran NIST yang dibahas di Bab 3. SIEM dan pemantauan jaringan OT juga masuk tahun ini. Keduanya dibahas di Bab 7, dengan syarat yang sama: skenario deteksi yang tertulis dan orang yang menanggapi peringatannya.
Beberapa langkah Tahun 3 bisa dimajukan. Uji penetrasi, misalnya, layak dimajukan ke akhir Tahun 2 bila segmentasi dan hardening sudah berjalan. Sebaliknya, pemantauan OT penuh dan SIEM tidak layak dimajukan sebelum log dan daftar aset rapi, karena peringatannya tidak akan bisa dibaca. Satu bentuk terbatas boleh lebih awal, yaitu pilot sensor pasif di satu lokasi yang dampaknya paling kecil, seperti dijelaskan di Bab 7. Pilot itu tidak menghasilkan peringatan untuk ditanggapi. Tugasnya mencocokkan daftar aset dengan perangkat yang benar-benar terlihat di jaringan dan memeriksa apakah aturan firewall Tabel 3.4 sesuai dengan lalu lintas sebenarnya, sehingga hasilnya langsung memperbaiki daftar aset dan segmentasi yang sedang dikerjakan. Pilot ini layak di Tahun 2, dan bisa dimulai di Bulan 6-12 Tahun 1 bila sudah ada orang yang mampu memasang sensor dan membaca hasilnya. Sebelum itu, daftar aset Tahun 1 disusun dari konfigurasi dan kunjungan lapangan. Utilitas yang akan memasang meter pintar atau sistem baru berisiko tinggi lainnya perlu menyusun penilaian dampak pelindungan data sebelum proyek dimulai, di tahun mana pun proyek itu dijadwalkan, seperti dijelaskan di Bab 5. Untuk pembangunan, perluasan, atau penggantian peralatan proses, spesifikasi pengadaannya juga memuat pertanyaan pengaman rekayasa, di tahun mana pun, seperti dijelaskan di Bab 4.
Menyusun Anggaran: Komponen, Bukan Angka
Pimpinan yang membaca peta jalan ini akan bertanya berapa biayanya. Buku ini sengaja tidak mencantumkan angka rupiah. Harga perangkat, lisensi, dan jasa sangat berbeda menurut skala utilitas, lokasi, vendor, dan waktu pembelian. Angka yang dicetak di buku akan disalin ke usulan anggaran dan menjadi keliru tanpa ada yang menyadarinya. Yang bisa diberikan adalah komponen biayanya dan cara memperkirakan masing-masing dari keadaan utilitas sendiri. Tabel 8.6 menyusunnya.
Tabel 8.6 Delapan komponen biaya peta jalan dan cara memperkirakan masing-masing dari data utilitas sendiri, tanpa angka rupiah; baris tenaga internal paling sering terlewat.
| Komponen | Contoh dalam peta jalan ini | Cara memperkirakan |
|---|---|---|
| Perangkat | Firewall, media cadangan, kunci keamanan untuk administrator, sensor pemantau | Jumlah unit dari daftar aset; dua atau tiga penawaran |
| Lisensi dan langganan | VPN atau MFA berbayar, pengelola kata sandi, layanan pemantauan, lisensi perangkat lunak rekayasa PLC/HMI beserta laptop rekayasa milik utilitas, dan lisensi siaga runtime SCADA/HMI untuk mesin cadangan bila vendor mensyaratkannya (hak lisensinya dimasukkan ke kontrak pengadaan berikutnya, Bab 3) | Harga per pengguna atau per perangkat, dihitung untuk tiga tahun |
| Tenaga internal | Merawat firewall, membaca log, uji pulih, latihan meja | Jam per bulan tiap kegiatan dikali biaya jam kerja internal |
| Kunjungan lapangan | Perjalanan staf dan vendor ke rumah pompa dan reservoir untuk sakelar RUN, kunci panel, pengunci USB, dan pencatatan modem | Jumlah lokasi dari daftar aset dikali biaya perjalanan, digabung dengan jadwal pemeliharaan yang sudah ada |
| Jasa pihak luar | Vendor untuk cadangan program PLC, integrator segmentasi, auditor, penguji penetrasi, penasihat hukum | Lingkup kerja tertulis, lalu penawaran |
| Pelatihan | Pengarahan phishing, pelatihan teknis tim TI dan OT | Jumlah peserta dan frekuensi |
| Waktu henti terencana | Jendela pemeliharaan untuk patch OT dan pemasangan firewall | Jam henti dan biaya operasi tambahan selama jendela |
| Pengalihan risiko (pilihan) | Asuransi siber | Penawaran penanggung; syarat polis dibaca bersama penasihat hukum (Bab 6) |
Baris tenaga internal mudah terlewat, karena gaji staf sudah dibayar dan terasa gratis. Padahal jam yang dipakai untuk membaca log adalah jam yang tidak dipakai untuk pekerjaan lain. Bila baris ini tidak dihitung, peta jalan akan tampak murah di atas kertas lalu macet di bulan keempat karena tidak ada yang sempat mengerjakannya. Buku ini tidak mencetak angka jamnya, karena bergantung pada jumlah lokasi dan keadaan tiap lokasi. Cara memperolehnya ialah mengerjakan satu kegiatan di satu lokasi percontohan sambil mencatat jam yang terpakai, mengalikannya dengan jumlah lokasi, lalu menambah margin untuk lokasi yang keadaannya berbeda.
Anggaran juga perlu dibandingkan dengan biaya bila utilitas tidak berbuat apa-apa. Buku ini juga tidak mengarang angka kerugian insiden, tetapi utilitas bisa menghitung komponen kerugiannya sendiri dari skenario Bab 6: berapa biaya lembur dan bahan uji lapangan per hari operasi manual, berapa pendapatan yang tertunda per hari bila sistem billing berhenti, seperti yang dialami American Water di Bab 2, dan berapa biaya jasa forensik dan pemulihan dari luar. Angka yang dihitung dari data utilitas sendiri lebih meyakinkan bagi pimpinan dan pemilik daripada angka dari negara lain.
Waktu pengajuan juga menentukan. Anggaran utilitas disusun setahun sekali, sehingga langkah Tahun 2 harus sudah dimasukkan ke rencana kerja dan anggaran yang disusun di pertengahan Tahun 1. Di BUMD air minum, rancangan rencana kerja dan anggaran (RKA) disusun direksi, disetujui Dewan Pengawas atau Komisaris, lalu disampaikan kepada kepala daerah selaku kuasa pemilik modal (KPM) atau kepada rapat umum pemegang saham (RUPS) untuk disahkan, paling lambat akhir November sebelum tahun anggarannya dimulai (Permendagri Nomor 118 Tahun 2018 tentang Rencana Bisnis, Rencana Kerja dan Anggaran, Kerja Sama, Pelaporan dan Evaluasi BUMD, Pasal 4 dan Pasal 14-16). Bila suatu langkah membutuhkan penyertaan modal dari pemerintah daerah, RKA-nya harus disesuaikan dengan rencana pembiayaan di APBD (Pasal 4 ayat (3)), sehingga usulannya perlu diajukan lebih awal lagi, mengikuti siklus APBD. UPTD, sebagai bagian dari perangkat daerah, sepenuhnya mengikuti siklus APBD. Karena itu laporan uji pulih pertama dari Bulan 3-6 dan hasil asesmen kedua dari Bulan 6-12 sebaiknya sudah tersedia ketika usulan anggaran tahun berikutnya dibahas. Keduanya menjadi dasar yang lebih kuat daripada daftar keinginan. Langkah yang murah dan mendesak, seperti penggantian kata sandi bawaan dan pengaturan DMARC, tidak perlu menunggu siklus anggaran karena biayanya terutama berupa jam kerja. Pengecualiannya adalah penggantian kata sandi PLC atau HMI yang memerlukan perangkat lunak atau kunjungan vendor ke banyak lokasi (Bab 3): pekerjaan itu dimasukkan ke kontrak pemeliharaan yang sudah berjalan atau ke baris jasa pihak luar di Tabel 8.6.
Pembelian yang dijadwalkan di Tahun 1 menghadapi soal lain. Media cadangan yang dilepas dari jaringan (Bulan 0-3) dan firewall di batas IT/OT (Bulan 3-6, Tabel 7.1 nomor 4) harus dibeli pada tahun yang anggarannya sudah telanjur disahkan, dan anggaran itu sering kali tidak punya pos untuk keduanya. Langkah VPN dengan MFA di Bulan 0-3 bisa memperpanjang daftar itu: router seluler industri atau gateway VPN di lokasi terpencil, langganan APN privat, dan kunci keamanan untuk MFA. Sebelum dananya ada, langkah sementaranya mengikuti Bab 3: tutup akses jarak jauh di lokasi yang tidak benar-benar membutuhkannya, dan dahulukan lokasi yang perangkatnya terjangkau dari internet. Aplikasi berbagi layar yang masih dipakai vendor untuk dukungan tidak perlu dicabut hari itu juga: matikan akses tanpa pendamping, nyalakan hanya atas permintaan dengan operator di depan layar, beri akun terpisah untuk tiap teknisi, simpan log sesi, dan catat sebagai risiko terbuka sampai VPN terpasang. Ada lokasi telemetri yang tidak bisa diputus, misalnya lokasi tempat server SCADA secara berkala meminta data dari PLC lewat modem 4G ber-IP publik yang tidak mampu menjalankan VPN. Di lokasi seperti itu, batasi alamat sumber di modem atau firewall, matikan akses pengelolaan dari sisi WAN, ganti kata sandi modem, lalu catat lokasi itu sebagai risiko terbuka sampai VPN atau APN privat terpasang.
Untuk dananya, pilihan pertama adalah pos belanja perangkat dan pemeliharaan TI yang sudah disahkan. Untuk jaringan kecil, Bab 7 menyebut firewall sumber terbuka sebagai titik awal, sehingga yang perlu dibeli hanya perangkat keras tempat memasangnya; periksa apakah biaya itu dan media cadangan masih tertampung di pos tersebut. Bila tidak, BUMD dapat mengusulkan perubahan RKA. Permendagri 118/2018 Pasal 20 membolehkan RKA yang sudah disahkan diubah, antara lain bila terjadi perubahan pada faktor yang memengaruhi operasional BUMD, paling banyak dua kali dalam setahun, dan Pasal 21 memberlakukan jalur penyampaian yang sama dengan RKA semula. Temuan asesmen dan risiko serangan terhadap sistem kendali bisa saja dianggap termasuk faktor semacam itu, tetapi hal ini soal tafsir, dan keputusannya ada di tangan direksi bersama bagian keuangan. Bila kedua jalan itu tertutup, ajukan pembeliannya di anggaran tahun berikutnya, lalu kerjakan lebih dulu langkah Bulan 3-6 yang tidak membutuhkan pembelian: uji pulih dengan cadangan yang ada, pembentukan Tim Tanggap Insiden, dan prosedur operasi manual. Segmentasi yang tertunda karena anggaran dicatat di laporan kuartalan sebagai langkah tertunda beserta sebabnya, dan bagian untuk tim kecil di bawah memberi pegangan yang sama: kalendernya boleh memanjang, urutannya tetap.
Mengukur Kemajuan dengan Bukti
Setiap langkah di Tabel 8.2 sampai 8.5 punya kolom bukti selesai karena satu alasan: langkah yang tidak bisa dibuktikan belum selesai. Kebijakan yang masih draf belum disahkan. Cadangan yang belum pernah dipulihkan belum terbukti ada. Skala jawaban di asesmen kematangan mengikuti prinsip yang sama. Nilai tertinggi hanya untuk kontrol yang "diterapkan dan terverifikasi", dan jawaban itu sebaiknya bisa ditunjukkan buktinya bila ada yang bertanya.
Ukuran kemajuan perlu dipilih dengan hati-hati, karena ukuran yang dijadikan target mudah berubah menjadi tujuan itu sendiri. Penulis menyarankan tiga kewaspadaan.
Pertama, ukuran yang bisa dipenuhi dengan jalan pintas akan dipenuhi dengan jalan pintas. Target "jumlah perangkat yang sudah di-patch" mendorong tim menambal perangkat yang mudah lebih dulu dan menunda perangkat OT yang sulit, padahal perangkat sulit itu yang paling berisiko. Ukuran yang lebih jujur adalah daftar perangkat yang belum di-patch beserta kontrol penggantinya.
Kedua, ukuran yang menghukum akan menyembunyikan masalah. Seperti dibahas di Bab 7, jumlah staf yang tertipu simulasi phishing mudah menjadi alat mempermalukan, dan staf yang takut dipermalukan berhenti melapor. Jumlah laporan surel mencurigakan dari staf mendorong kebiasaan yang diinginkan.
Ketiga, nilai asesmen yang diisi sendiri cenderung optimistis. Minta orang lain memeriksa buktinya, misalnya fungsi audit internal di Tahun 2 atau rekan dari unit lain, dan laporkan level lapis terlemah, bukan rata-ratanya. Nilai yang turun setelah diperiksa lebih berguna daripada nilai tinggi yang tidak pernah diuji.
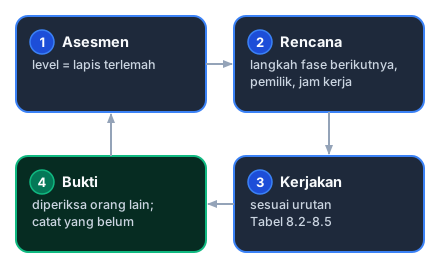
Diagram 8.1 Siklus kemajuan. Asesmen menentukan lapis terlemah, rencana menetapkan langkah dan pemiliknya, pekerjaan mengikuti urutan peta jalan, dan bukti diperiksa sebelum asesmen berikutnya.
Diagram 8.1 menggambarkan siklus itu. Di Tahun 1, siklusnya berputar di akhir Bulan 0-3 dan akhir Bulan 6-12. Di Tahun 2 dan seterusnya, siklusnya berputar setiap kuartal.
Disclaimer: Tulisan ini adalah pandangan pribadi penulis dan tidak mewakili pandangan organisasi mana pun. Isi bab ini disajikan untuk tujuan edukasi, bukan nasihat keamanan siber, hukum, atau teknis resmi. Penerapan pada sistem yang sedang beroperasi tetap memerlukan verifikasi dan penyesuaian oleh pihak yang berwenang di organisasi masing-masing.