Mengapa Pemisahan Menahan Serangan
Pemisahan jaringan tidak mencegah komputer staf terinfeksi. Yang dilakukannya adalah membatasi seberapa jauh infeksi itu bisa berjalan. Diagram 3.2 membandingkan jalur serangan yang sama di dua susunan jaringan, lalu menambahkan jalur ketiga: jalan pintas yang tidak melewati firewall.
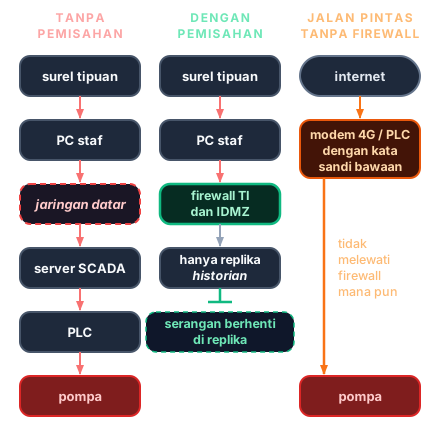
Diagram 3.2 Pemisahan menahan serangan yang datang dari sisi TI. Jalan pintas langsung ke perangkat OT tidak melewati firewall mana pun, sehingga harus ditutup tersendiri.
Baris ketiga diagram itu adalah alasan buku ini tidak menghitung keamanan dari jumlah firewall. Susunan Purdue yang lengkap memang menempatkan beberapa firewall di antara internet dan PLC. Namun satu modem seluler yang dipasang untuk memudahkan pemantauan, atau satu PLC yang diberi alamat publik oleh integrator, membuat semua firewall itu tidak berarti bagi perangkat tersebut. Sumber yang dikutip (AA23-335A) hanya mencatat bahwa perangkat yang dibobol CyberAv3ngers terhubung langsung ke internet dengan kata sandi bawaan atau tanpa kata sandi, dan tidak menyebut ada tidaknya firewall di tempat lain. Simpulan penulis, firewall di kantor pusat, bila ada, tidak relevan bagi jalur itu.
Karena itu, urutan kerjanya penting. Sebelum membangun zona dan IDMZ, tutup lebih dulu jalan pintas yang langsung menuju perangkat OT: cabut PLC dan HMI dari internet, ganti kata sandi bawaan, dan pastikan akses jarak jauh hanya lewat VPN dengan verifikasi dua langkah. Langkah-langkah ini murah dan menutup jalan masuk yang terbukti dipakai. Pemisahan jaringan TI dan OT menyusul sesudahnya, dan ia menahan jenis serangan yang berbeda, yaitu yang datang lewat komputer staf dan surel.
NIST menambahkan beberapa prinsip yang sering terlewat. Akun untuk jaringan OT sebaiknya terpisah dari akun jaringan kantor, supaya kata sandi yang bocor di kantor tidak otomatis membuka sistem kendali. Aturan lalu lintas keluar dari zona OT sebaiknya seketat aturan masuknya, karena perangkat lunak jahat yang sudah masuk perlu jalur keluar untuk menerima perintah dari penyerang. Untuk aliran data yang cukup satu arah, seperti pengiriman data proses ke replika historian, pilihan yang lebih kuat dari firewall adalah gerbang satu arah (unidirectional gateway atau data diode), yang secara fisik hanya meloloskan data ke satu arah.
Memetakan Jaringan Sendiri
Pemisahan tidak bisa dirancang tanpa peta, dan peta yang paling berguna adalah yang jujur, termasuk tentang perangkat yang dipasang tanpa dokumentasi. Pekerjaan pemetaan punya dua bagian: daftar perangkat dan daftar jalur yang menghubungkannya.
Daftar perangkat dimulai dari yang sudah diketahui, lalu diperluas dengan berjalan ke lokasi. Tabel 3.3 memberi kategori yang perlu dicakup.
Tabel 3.3 Kategori inventaris aset untuk pemetaan awal beserta yang dicatat; baris jalur ke luar paling sering kosong, padahal paling penting.
| Kategori | Contoh | Yang dicatat |
|---|---|---|
| Server | Surel, penagihan, SCADA, historian | Fungsi, sistem operasi, masih didukung atau tidak |
| Komputer | PC staf, PC operator, komputer rekayasa, laptop teknisi | Siapa pemakainya, di jaringan mana, akun apa yang dipakai |
| Perangkat jaringan | Switch, router, firewall, titik akses nirkabel | Lokasi, siapa yang mengelola, kata sandi masih bawaan atau tidak |
| Perangkat OT | PLC, HMI, RTU, analisator | Merek, model, versi firmware, tanggal akhir dukungan |
| Jalur ke luar | Modem seluler, VPN, TeamViewer, AnyDesk, akses vendor | Siapa yang memakai, kapan, dan apakah tercatat |
Jalur ke luar yang tidak tercatat adalah jalan pintas di Diagram 3.2.
Satu peringatan untuk staf TI yang terbiasa memakai alat pemindai jaringan. NIST mengingatkan bahwa pemindaian aktif, yaitu alat yang mengirim paket ke setiap alamat untuk melihat perangkat apa yang menjawab, bisa berdampak buruk pada sistem OT. PLC dan HMI lawas bisa macet atau berhenti berkomunikasi karena menerima lalu lintas yang tidak dikenalnya. Di sisi OT, mulailah dari cara pasif: catatan konfigurasi, daftar dari vendor, pemeriksaan fisik di lokasi, dan alat yang hanya mendengarkan lalu lintas. Bila pemindaian aktif memang diperlukan, NIST menyarankan mengujinya dulu pada sistem atau komponen yang sedang tidak beroperasi, dan menjalankannya di waktu pemeliharaan yang sudah direncanakan.
Daftar jalur disusun dengan pertanyaan-pertanyaan sederhana. Dari komputer kantor, perangkat OT mana yang bisa dijangkau? Dari komputer operator, apakah internet bisa dibuka, dan apakah surel bisa dibaca? Perangkat mana yang punya alamat yang bisa dijangkau dari internet? Akun mana yang dipakai bersama oleh beberapa orang? Bila jawaban atas pertanyaan-pertanyaan itu digambar di atas kertas, hasilnya sudah cukup sebagai peta pertama. Asesmen kematangan di situs ini memuat pertanyaan serupa untuk membantu memulai.
Memisahkan Secara Bertahap
Pemisahan jaringan tidak perlu dikerjakan sekaligus, dan sebaiknya memang tidak. Setiap perubahan di jaringan OT membawa risiko gangguan, sehingga langkah-langkahnya perlu diurutkan dari yang paling besar manfaatnya dan paling kecil risikonya. Urutan di bawah ini selaras dengan jadwal terpadu di Bab 8.
Dalam tiga bulan pertama, pekerjaan utamanya adalah menutup jalan pintas. PLC dan HMI diputus dari internet, atau ditempatkan di belakang VPN yang berakhir di host perantara. Host itu menempati segmen terbatas tersendiri, cikal bakal IDMZ, dan VPN tidak berakhir langsung di segmen PLC (Bab 7). Kata sandi bawaan diganti, dan aplikasi akses jarak jauh yang terpasang tanpa kendali dimatikan. Pemetaan dimulai di waktu yang sama.
Pada bulan ketiga sampai keenam, dilakukan pemisahan dasar. Jaringan OT dipisahkan dari jaringan kantor dengan firewall di antara keduanya. Switch terpisah atau VLAN tanpa aturan tidak cukup. Akun untuk sistem OT dipisahkan dari akun kantor. Aturan firewall yang pertama sebaiknya sederhana dan ketat, seperti dirangkum Tabel 3.4. Aturan itu belum ditinjau teknisi SCADA, sehingga kebutuhan komunikasi tiap instalasi perlu diperiksa dengan mereka sebelum diterapkan. Server laporan dan server pembaruan untuk sementara tetap di jaringan TI dan baru dipindahkan ke IDMZ di Tahun 2.
Tabel 3.4 Aturan sementara (Bulan 3-6, sebelum IDMZ) untuk lalu lintas antara TI, OT, dan host perantara di segmen terbatas. APN privat adalah jalur data seluler khusus dari operator.
| Arah | Yang diizinkan | Selebihnya |
|---|---|---|
| Dari TI atau internet ke OT | Tidak ada koneksi langsung | Diblokir |
| Dari TI atau internet ke host perantara | Hanya VPN dengan verifikasi dua langkah, untuk sesi yang disetujui dan dicatat | Diblokir |
| Dari host perantara ke OT | Hanya ke alamat, port, dan protokol yang dibutuhkan sesi itu; setiap sesi dicatat | Diblokir |
| Dari OT ke TI | Hanya pengiriman data yang diperlukan dari satu host sumber ke satu tujuan dengan satu port per kebutuhan, misalnya data proses ke server laporan, dan pengambilan pembaruan dari server di TI; keduanya pindah ke IDMZ di Tahun 2 | Diblokir |
| Antarlokasi OT (telemetri lokasi terpencil) | Hanya lewat VPN lokasi-ke-lokasi atau APN privat yang berakhir di firewall zona OT pusat, dibatasi pada alamat server SCADA dan protokol yang diperlukan | Diblokir; sesi yang ada dicatat |
| Di dalam OT | Sesuai kebutuhan proses; dirapikan bertahap | Didokumentasikan dari konfigurasi dan inventaris; pencatatan lalu lintas menyusul bila pemantauan pasif dipasang (pilot satu lokasi di Tahun 2, penuh di Tahun 3) |
Tabel 3.4 mengatur jaringan kendali. Sensor yang mengirim data langsung ke layanan awan milik vendor, dasbor SCADA berbasis awan, dan meter pintar (advanced metering infrastructure, AMI) tidak otomatis harus dicabut bila sudah dipakai. Tempatkan perangkat semacam itu di zona tersendiri yang terpisah dari PLC dan SCADA, izinkan hanya sambungan keluar ke layanan vendor tanpa sambungan masuk dari internet, dan pisahkan fungsi baca dari fungsi kendali: data boleh dikirim ke awan, sedangkan perintah ke PLC dari layanan awan baru diaktifkan setelah risikonya dinilai. Tulis syarat-syarat itu ke dalam kontrak dan perjanjian dengan vendor, termasuk siapa yang memegang akun layanan awannya.
Pilihan perangkatnya beragam. Firewall perangkat keras komersial menawarkan kinerja dan dukungan, dengan biaya perangkat dan lisensi tahunan yang rentangnya lebar. Firewall perangkat lunak sumber terbuka seperti pfSense dan OPNsense bisa dipasang di komputer khusus tanpa biaya lisensi, dengan syarat ada staf yang mampu merawatnya. Switch lapis 3 dengan daftar kontrol akses (ACL) bisa membantu, tetapi ACL umumnya hanya menyaring berdasarkan alamat dan port tanpa melacak status koneksi seperti firewall. Karena itu ACL cocok sebagai lapis tambahan di dalam zona, dan tidak cukup sebagai pengganti firewall di batas TI dan OT.
Sesudah pemisahan dasar stabil, biasanya di tahun kedua, zona perantara dibangun. Replika historian dipindahkan ke IDMZ, akses jarak jauh vendor dilewatkan melalui jump server di sana, dan pemantauan lalu lintas di batas zona dimulai. Langkah lanjutan seperti kontrol akses jaringan (NAC) dan segmentasi mikro, yaitu memecah jaringan OT menjadi zona-zona kecil per lokasi atau per fungsi, menyusul sesudahnya. Keduanya adalah bagian dari pendekatan yang disebut Zero Trust (NIST SP 800-207), yang pada prinsipnya memverifikasi setiap pengguna, perangkat, dan sesi, alih-alih memercayai apa pun yang sudah berada di dalam jaringan. Zero Trust yang utuh jauh lebih luas dari dua langkah itu, dan bagi utilitas air kecil ia adalah arah jangka panjang, bukan target tahun pertama.
Disclaimer: Tulisan ini adalah pandangan pribadi penulis dan tidak mewakili pandangan organisasi mana pun. Isi bab ini disajikan untuk tujuan edukasi, bukan nasihat keamanan siber, hukum, atau teknis resmi. Penerapan pada sistem yang sedang beroperasi tetap memerlukan verifikasi dan penyesuaian oleh pihak yang berwenang di organisasi masing-masing.